
Conozco a pocas personas capaces, como Gianni Cuozzo, de interpretar la actual temporada de ciberataques a las reservas de sangre en los hospitales, frigoríficos calentados misteriosamente, la caza de datos personales de ministros y personalidades del Estado, correos electrónicos amenazantes a miles de escuelas y robos de datos secretos en el corazón del sistema de seguridad ruso.
Italiano, nacido en Alemania, el fundador de Exein es hoy uno de los empresarios de ciberseguridad con más éxito en Europa: «La IA es siempre muy potente para escribir software, pero también para encontrarle vulnerabilidades»

Audio generado con IA
Conozco a pocas personas capaces, como Gianni Cuozzo, de interpretar la actual temporada de ciberataques a las reservas de sangre en los hospitales, frigoríficos calentados misteriosamente, la caza de datos personales de ministros y personalidades del Estado, correos electrónicos amenazantes a miles de escuelas y robos de datos secretos en el corazón del sistema de seguridad ruso.
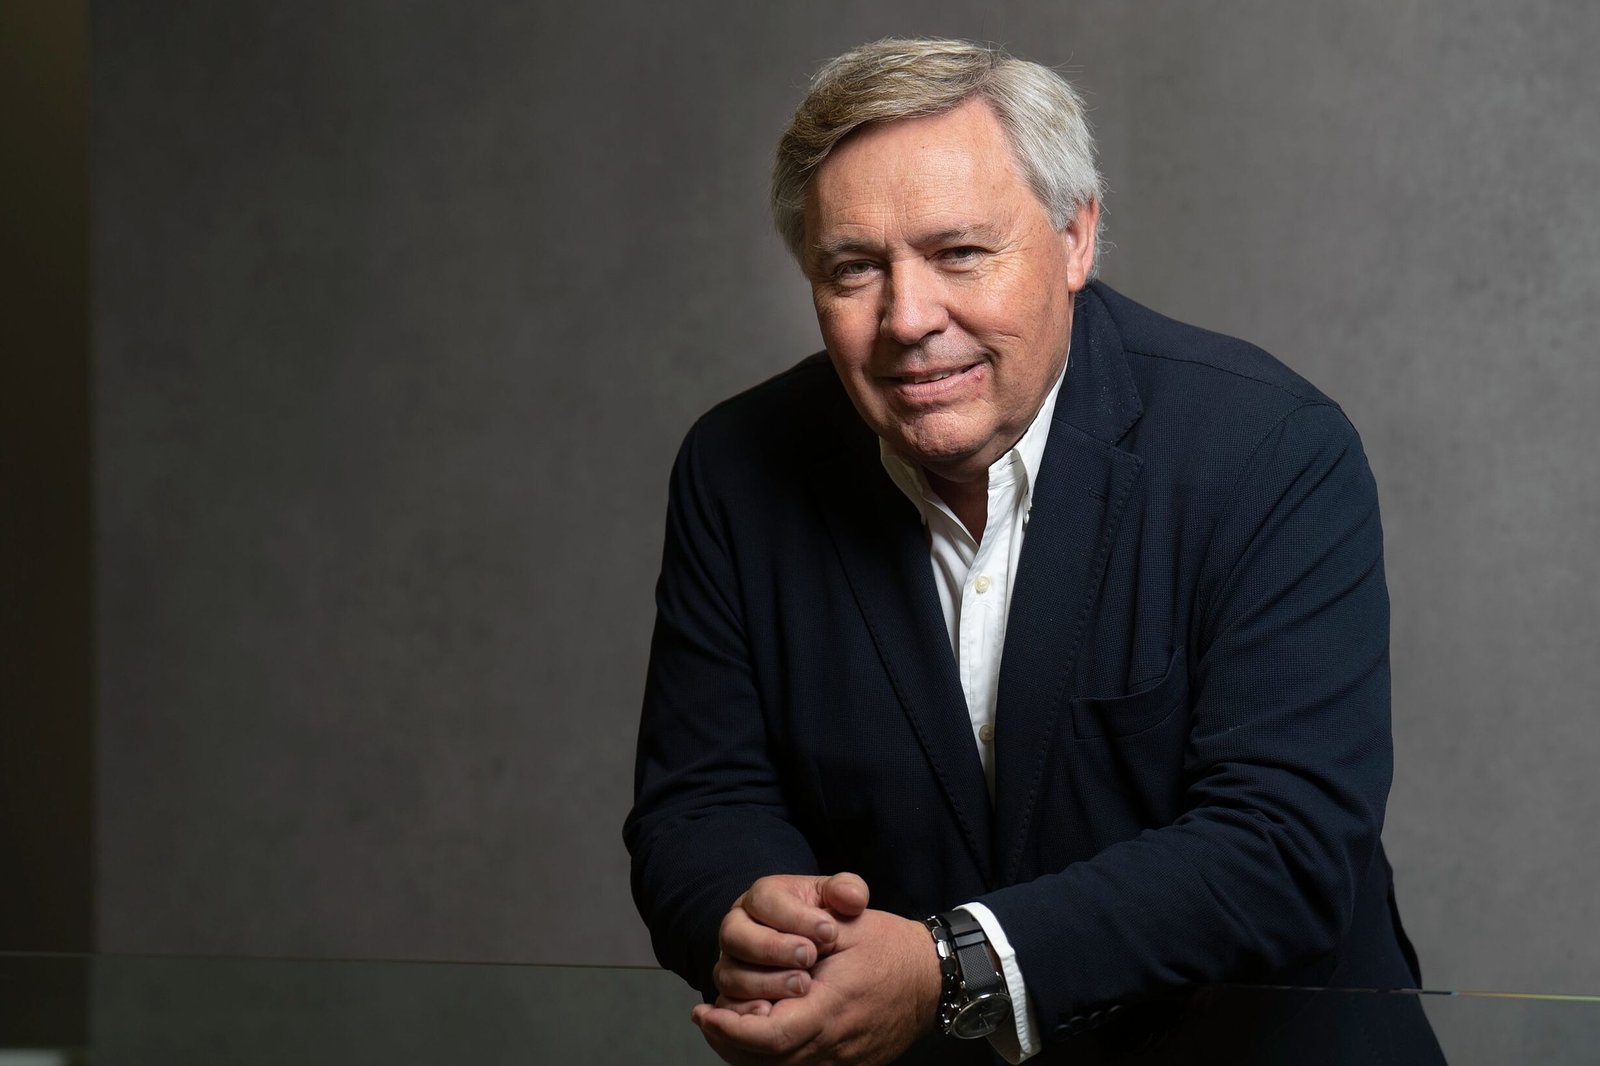
Cuozzo nació en Darmstadt justo después de la caída del Muro de Berlín. Aún poco más que un niño ya era un hacker, y luego, de jovencísimo, puso sus competencias —cuenta él— al servicio de un «ámbito gubernamental o paragubernamental». Hoy es uno de los empresarios de la ciberseguridad con más éxito en Europa.
Desde hace años está especializado en el desarrollo de tecnologías predictivas y modelos avanzados para el análisis de los acontecimientos geopolíticos. En 2018 fundó Exein, una start-up romana que en ocho años se transformó en un unicornio global de la ciberseguridad.
Exein gestiona sedes en Roma, en Alemania, en Estados Unidos y en Taiwán y ha alcanzado una valoración de 1.700 millones de dólares. La empresa está especializada en la defensa de la «inteligencia artificial física» —robots, drones, vehículos autónomos, maquinaria médica— y trabaja para proteger a millones de dispositivos de los ciberataques.
- ¿Cómo se acercó al mundo del hacking y de la ciberseguridad?
- «Nací en Alemania en 1990 de una familia de emigrantes italianos exiliados del terremoto de Irpinia. A los 15 años empecé a frecuentar grupos alemanes vinculados a un capítulo del CCC. El CCC era un gran colectivo hacker alemán desestructurado: un manifiesto, una galaxia, en la que cada grupo se ocupaba principalmente de una temática. A nosotros nos interesaba el derecho al uso de las herramientas electrónicas que un consumidor pudiera haber comprado. Si por ejemplo hubiera comprado un modelo de PlayStation, habría intentado modificar su software. No habría sido compatible con las licencias de las casas fabricantes, pero para nosotros era una cuestión de libertad digital. Veíamos los bloqueos en los software como una limitación de los derechos de propiedad del consumidor. Así que hacíamos modificaciones para instalar software de fabricación casera, personalizado, en las consolas».
- ¿Qué hizo después de esta experiencia?
- «Me licencié en econometría, me mudé a Italia y empecé a colaborar en un ámbito gubernamental o paragubernamental ocupándome de guerra informática. En esto mi experiencia anterior me ayudó»-
- ¿Aplicó su know-how a los servicios de inteligencia?
- «Me ocupé principalmente de cómo utilizar las técnicas adquiridas en lo que llamamos un entorno táctico»-
- ¿Qué significa «entorno táctico»?
- «Hay diferencia entre un ciberataque para exfiltrar información y un ataque para la destrucción de un servicio. El primero es inteligencia; el segundo se lleva a cabo sustancialmente para apagar, destruir o deshabilitar un servicio. En cuanto a mí, me ocupaba de la segunda tipología».
- ¿De qué manera la llegada de la inteligencia artificial (IA) generativa ha cambiado los ciberataques?
- «Antes cualquier operación requería meses o a veces años de trabajo antes de llegar a un objetivo. El proceso de ingeniería inversa o en cualquier caso de descubrimiento de vulnerabilidades consumía muchísimo tiempo. Hoy se ha reducido a un par de horas».
- ¿Gracias a la IA generativa?
- «Exactamente. La IA es siempre muy potente en algo que tiene que ver con una sintaxis precisa, como la compilación de un software. Es potente escribiendo software, pero también encontrándole vulnerabilidades».
- Por lo tanto, paradójicamente, ¿la IA generativa ha democratizado los ciberataques, haciéndolos mucho más fáciles y al alcance de los actores más disparatados?
- «Sí. Y haberla democratizado hace que hoy haya un número mucho mayor de ataques simples, mientras que la misma IA ha simplificado los ataques complejos. El problema no está tanto en el número de los que ya estamos viendo, sino en los cada vez más complejos que antes no se llevaban a cabo porque estos —tanto en el mundo militar, como en el mundo de la inteligencia, como en el del cibercrimen— en el pasado estaban vinculados a una función tiempo-hombre: cuanto más valioso era el objetivo, más valía la pena dedicarle recursos humanos a largo plazo; si el objetivo no era muy valioso, no retenían a personas trabajando en él demasiado tiempo. Pero si el factor tiempo-coste se reduce drásticamente, entonces todo se convierte en un objetivo».
- Si por lo tanto antes no valía la pena atacar los frigoríficos de cientos de supermercados en toda Europa —porque se requería demasiado tiempo, frente a un objetivo estratégico modesto—, ahora el listón ha bajado y con un esfuerzo mucho menor puede ser aceptable, ¿no?
- «Exactamente. Todo el mundo de los ciberataques se basa en esta función. Si un objetivo era demasiado complejo y el trabajo requerido exigía un tiempo demasiado elevado, se dejaba correr. A menos que se tratara de objetivos primarios, para los cuales las campañas podían durar años. Ahora ya no es así».
- ¿Por lo tanto, la inseguridad informática ha aumentado radicalmente?
- «De hecho, todo el mercado de la ciberseguridad, en este momento, va a la zaga de soluciones. Se ha pasado de un estado de relativa confianza cuando los ataques eran principalmente de origen humano, a una condición completamente distinta. En este momento la IA generativa está ayudando más al que ataca que al que defiende«.
- ¿Por qué razón?
- «La parte que defiende se mueve siempre dentro de las reglas, de los procedimientos establecidos. Imagine una empresa que tiene que introducir un sistema de seguridad. Hay una complejidad de fondo en las organizaciones, que se ve sobrepasada por quien simplemente apunta a identificar de forma automática vulnerabilidades e intenta explotarlas. Antes el 99 % de las actividades de ataque, incluso las de las estructuras de inteligencia de los países, eran en realidad actividades de posicionamiento: se entraba en los dispositivos, simplemente para garantizarse el acceso en caso de necesidad futura. Podría, por ejemplo, garantizarse el acceso al puerto de una ciudad importante, en el caso de que sirviera después. En Venezuela, mucho antes del arresto de Nicolás Maduro, la Agencia de Seguridad Nacional ya había ejecutado una serie de ataques para garantizarse el acceso a las infraestructuras».
- ¿Quiere decir que los sistemas de países europeos como Italia podrían estar ya comprometidos por ataques externos, aunque no nos demos cuenta?
- «Es una posibilidad y a veces ciertas compromisiones no derivan de la acción de potencias extranjeras, sino incluso de actividades bastante fortuitas producidas por la facilidad con la que hoy en día son viables».
- ¿También los ataques a los frigoríficos de los supermercados en Europa entran, en su opinión, en esta categoría?
- «A veces ciertas agencias extranjeras intentan demostrar a sus gobiernos o a sus superiores que pueden infligir daños en algo menor, no estratégico, con el fin de demostrar sus capacidades y conseguir así más recursos para poder infligir potencialmente daños más graves. Si una unidad de inteligencia demuestra que con una simple acción sobre los frigoríficos todo un continente entra en pánico, entonces podrá pedir más dinero para invertir en sus actividades. Yo vería el ataque a la cadena del frío como un ataque pensado —desde el punto de vista de los responsables— como una pequeña experiencia para probar algo. Por eso buscaron un objetivo sencillo, con un ataque relativamente poco sofisticado».
- Hubo además un ataque oficialmente a la agencia estadística rusa Rosstat, que sustrajo los datos reales sobre el número de muertos del ejército de Moscú en la guerra en Ucrania. Siempre según la versión oficial, el ataque habría sido llevado a cabo por dos grupos irregulares de hackers ucranianos y bielorrusos. ¿Qué opina usted?
- «No fue un ciberataque, los datos sustraídos se cuentan sin duda entre los más atentamente protegidos en Rusia. Debe de haber habido alguien que compró información y alguien que por el otro lado la vendió por debajo de mesa. Se construyó la narrativa del ataque digital para proteger la fuente de la información».
- ¿Quiere decir que esos datos rusos eran tan reservados que le cuesta creer que hayan podido ser sustraídos con un ciberataque?
- «Pienso que la versión del ciberataque es simplemente la tapadera de una fuente. Y que Rusia le siguió el juego porque, para Moscú, es más fácil admitir que sus sistemas digitales de la oficina estadística han sido atacados que admitir que hay, a ese nivel de secreto, un infiltrado que proporcionó los datos a agentes extranjeros».
- Por lo tanto, ¿fue una operación de un servicio secreto extranjero?
- «En mi opinión, sí».
- En su opinión, ¿los servicios de inteligencia de países occidentales o de Ucrania?
- «Si fue Ucrania, lo hizo con la ayuda de algunas agencias de inteligencia europeas».
- Pero la base de datos de Rosstat, el instituto estadístico, realmente se quedó bloqueada durante días. No fue solo una puesta en escena, ¿no cree?
- «Levantaron un gran revuelo informático, de nuevo como tapadera de la operación, mientras entretanto la información relevante salía por otro lado».
- Según usted, ¿existió el intento, al publicar los datos sobre la enormidad de las pérdidas rusas, de dejar al descubierto la vulnerabilidad del régimen y crear un motivo de vergüenza para Vladímir Putin en el momento en que se multiplican los ataques híbridos contra Rusia?
- «Sí, es una forma de demostrar que también otros países saben infligir acciones ofensivas y no deben siempre y solo sufrirlas. Por eso, en mi opinión, fue una acción de una inteligencia europea, unida a la inteligencia ucraniana».
- Ya está claro que todos somos más vulnerables porque atacar se ha vuelto más fácil. Pero ¿qué podemos hacer para defendernos?
- «Es la parte más difícil, porque tenemos problemas sistémicos. En Italia, el sector de la ciberseguridad se ha caracterizado a menudo por fenómenos de mala gestión, incluso grave. Se han repetido episodios en los que se venden y compran sistemas de seguridad que no servían para gran cosa. Hasta hace poco tiempo el número de ataques era tan imprevisible o en cualquier caso de menor entidad e intensidad; por lo tanto, era difícil entender si los fondos invertidos en sistemas de seguridad se habían gastado en las tecnologías adecuadas o en tecnologías compradas por mera conveniencia. No había mucha capacidad de discernimiento. Como sistema país pagamos el precio de años de prácticas discutibles en este sector».
- ¿Cómo se sale de esta?
- «Es necesario lanzar una mesa de orquestación entre la inteligencia y los servicios de seguridad europeos, para analizar las posibles vulnerabilidades y entender la interconexión de nuestros sistemas. Tenemos vulnerabilidades históricas, entre otras cosas también por suministros de hardware de la china Huawei para algunas infraestructuras estratégicas del país. Debemos entender también qué sistemas es mejor mantener conectados en red y cuáles es más seguro mantener desconectados«.
- ¿Quiere decir que sería más seguro evitar que la temperatura de los sistemas de refrigeración esté en red?
- «La conexión conlleva un riesgo estructural. La única forma de evitarlo es evitar conectar un sistema, o hacerlo de manera inteligente. Pero mantener los sistemas de refrigeración fuera de la red es mucho más costoso, porque implica que operarios de carne y hueso se desplacen físicamente a cada frigorífico y lo regulen con constancia. Son elecciones complicadas. También por esto, frente a los nuevos desarrollos, los gobiernos y las agencias de inteligencia europeas deben realizar un trabajo de coordinación mucho más estrecho».
- ¿Significa esto afrontar también el problema de las dependencias tecnológicas?
- «Absolutamente sí. En este momento, el dominio informático europeo es igual a cero. Utilizamos casi solo tecnología china, estadounidense o israelí. Y aunque a los europeos les cueste entenderlo, ninguno de estos países es un aliado real nuestro. Sin embargo, confiamos en sus sistemas de software y hardware incluso para funciones delicadísimas: le hemos dado las llaves de casa a cualquiera, pensando que en Europa no había posibilidad de hacer tecnología de ningún tipo. Sobre la dependencia tecnológica de potencias extranjeras, en cuestiones de seguridad, en Europa estamos en el año cero».
- ¿Qué sugiere hacer para reducir los riesgos de estas dependencias?
- «Debemos iniciar una política de exclusión de proveedores que tienen o han tenido un papel controvertido. O debemos exigir que nuestros proveedores extranjeros nos den acceso al código fuente de sus sistemas —si quieren vender tecnologías en nuestro territorio— para permitirnos vigilar mucho mejor nuestra propia seguridad. Los chinos o los estadounidenses nunca darían su consentimiento a la adquisición de tecnologías europeas en sus funciones más delicadas sin estas precauciones. Son medidas obvias. En cambio, nosotros hasta hoy hemos renunciado a ellas por el temor a sufrir restricciones a la venta de coches alemanes en China o a la venta de productos agroalimentarios italianos en Estados Unidos».
Actualidad Económica. Noticias de Economía Nacional e Internacional